Оборудования для обеспечения информационной безопасности
Кибербезопасность изнутри: стратегии противодействия инсайдерским рискам
В условиях цифровой экономики внутренние угрозы ИБ превращаются в критический вызов для организаций — от стартапов до транснациональных холдингов. Статистика Verizon DBIR 2023 свидетельствует: 34% утечек данных вызваны действиями инсайдеров, включая ошибки сотрудников и умышленные атаки. Профильный исследовательский хаб, фокусирующийся на превентивном устранении таких рисков, сочетает в себе полигон для стресс-тестирования систем и образовательную платформу, интегрируя методы Threat Hunting, цифровой криминалистики и поведенческой аналитики.
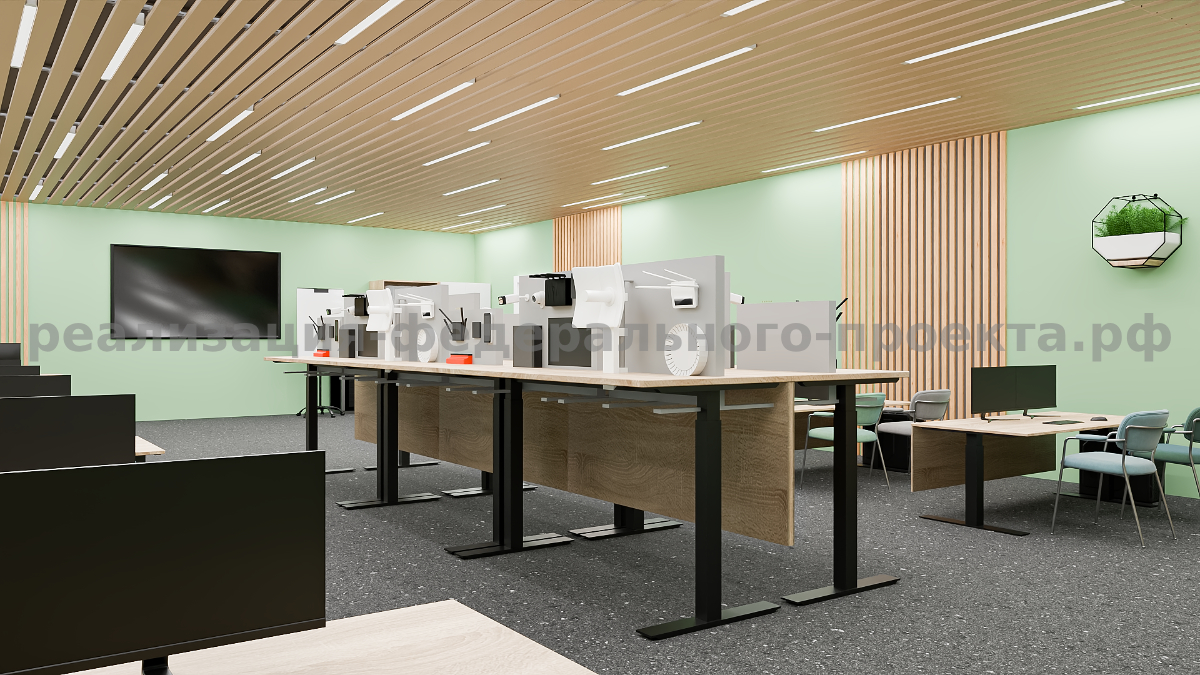
Ядро лаборатории — гибридная инфраструктура, имитирующая multi-cloud среды и гибридные рабочие пространства. Здесь реализованы сценарии атак по модели MITRE ATT&CK для инсайдеров, включая кейсы:
- Кража данных через USB-устройства с использованием аппаратных ключей YubiKey и анализаторов трафика USBGuard;
- Эмуляция APT-атак с применением фреймворка Cobalt Strike для тестирования EDR-систем;
- Симуляция утечек через SaaS-платформы (типа Slack/Microsoft Teams) с использованием DLP-решений Forcepoint и Digital Guardian.
Технологический стек хаба:
- Гетерогенные вычислительные кластеры (NVIDIA DGX + CPU Fujitsu A64FX) для запуска алгоритмов машинного обучения в реальном времени, включая UEBA-платформы (Exabeam, Splunk UBA).
- TPM 2.0-модули с реализацией безопасной загрузки через Intel Boot Guard, блокирующие rootkit-атаки на уровне микрокода.
- Программируемые SDN-сети (на базе Cisco ACI и VMware NSX) с эмуляцией zero-trust архитектуры, включая сегментацию микросегментов и политики SASE.
- Квантовые генераторы шума для тестирования устойчивости QKD-систем (квантовой распределения ключей) в условиях целевых радиоэлектронных помех.
- Гибридный серверный комплекс с оркестрацией Kubernetes и поддержкой Confidential Computing (Intel SGX, AMD SEV).
- Мультивендорный стенд видеоаналитики (Axis, Hikvision, Dahua) с интеграцией алгоритмов распознавания аномалий на базе NVIDIA Metropolis.
- Биометрические шлюзы доступа (PalmSecure, Face ID) с блокчейн-журналированием событий в распределённом реестре Hyperledger Fabric.
Дополнительные инновации:
- SOAR-платформы (IBM Resilient, Palo Alto Cortex XSOAR) для автоматизации реагирования на инциденты;
- Сенсоры IoB (Internet of Behavior) для мониторинга цифровых привычек сотрудников;
- Симуляторы атак на ICS/SCADA (Claroty, Dragos) для отработки сценариев в промышленных IoT-средах.
Лаборатория интегрирует принципы NIST SP 800-53 и ISO 27001, предлагая модули для стресс-тестирования по методикам OWASP SAMM. Студенты получают практический опыт работы с инструментарием, используемым в SOC-центрах уровня Tier-3, включая анализ цепочек атак через MITRE CARET. Это формирует навыки проактивного выявления «тихих» угроз — от саботажа ИТ-систем до квантового шпионажа, обеспечивая готовность к вызовам эпохи постквантовой криптографии и нейросетевых атак.
Оборудования для обеспечения информационной безопасности. Поставка по всей РФ и обучение специалистов
Смотреть более подробно проект